Une piste d’audit enregistre qui a fait quoi, quand, sur quelle base et avec quel résultat dans un process. Définition, piste vs journal d’audit, ce que l’IA change.
Piste d’audit (audit trail)
Une piste d’audit est l’enregistrement chronologique de chaque action et de chaque décision prise dans un process : qui l’a prise, quand, à partir de quelles informations, selon quelle règle et avec quel résultat. Elle permet à une entreprise de voir comment un process se déroule réellement, de reconstituer la façon dont un résultat a été obtenu et de le prouver à un auditeur.
À notre sens, une piste d’audit utile suit tout le process de bout en bout, d’un outil à l’autre, et consigne au même endroit chaque décision humaine, chaque mise à jour d’un système et chaque résultat produit par un agent IA. C’est ce qui permet de prouver une orchestration IA gouvernée, plutôt que de simplement l’affirmer.
Qu’est-ce qu’une piste d’audit ?
Une piste d’audit répond à cinq questions pour chaque étape d’un process, et à deux de plus quand un agent IA y prend part. Les comptables connaissent le terme parce qu’il permet de remonter d’une écriture à sa pièce justificative, les équipes sécurité parce qu’il retrace les accès. Le sens est le même dans les deux cas : un enregistrement que personne ne modifie après coup, et qui permet à quelqu’un d’absent de suivre ce qui s’est passé.
Le même enregistrement a deux lecteurs. Le responsable métier y voit si le process est adopté, où les demandes attendent et ce qu’il produit, et il sait qui a décidé quoi et pourquoi. La DSI y trouve de quoi prouver le contrôle, enquêter sur un incident et répondre à l’auditeur. Une seule piste sert les deux, à condition qu’une personne puisse la lire sans langage de requête.
Pourquoi la piste d’audit compte aujourd’hui
Pendant des années, la piste d’audit a été un sujet de finance et d’IT : qui a modifié une facture, qui a ouvert un accès. Les agents IA élargissent le périmètre. Quand un agent rédige un devis, vérifie une clause ou recommande l’étape suivante, la piste doit répondre à une question de plus : qu’a proposé l’agent, et qui l’a validé ? Sans cet enregistrement, la validation humaine reste un souvenir, pas une preuve.
L’enjeu est concret. Gartner prévoit que plus de 40 % des projets d’IA agentique seront abandonnés d’ici fin 2027, des contrôles des risques insuffisants figurant parmi les raisons. L’AI Act européen impose aux systèmes à haut risque la journalisation et le contrôle humain, et les auditeurs posent déjà les mêmes questions pour tout le reste. Le principe du human-in-the-loop dit qu’une personne valide ; la piste d’audit permet de montrer qu’elle l’a fait.
Ce que la piste vous apprend sur le process
Une piste d’audit n’est pas là pour surveiller les personnes. Lue sur un mois, elle montre comment mieux faire tourner l’activité, parce qu’elle enregistre le process tel qu’il s’est réellement déroulé, et non tel que la procédure le décrit.
- L’adoption : combien de demandes passent par le chemin orchestré, et combien le contournent encore par mail ou par messagerie.
- L’attente : où les demandes stationnent, depuis quand, et quelle validation ralentit tout le process.
- Les corrections : où les équipes modifient ce qu’un agent a proposé, ce qui indique où l’agent a besoin de meilleures informations ou de règles plus précises.
- Les résultats : durée de cycle, taux d’achèvement et ce que le process produit au bout du compte.
Le même enregistrement donne à la DSI ce dont un incident ou un audit a besoin, sans second système. Il montre le process, pas les personnes, et le temps qu’une équipe ne passe plus à relancer revient au travail lui-même. Ofelia Workflow lit la piste de cette façon, comme une vue sur le déroulement du process.
Là où la piste d’audit casse : entre les outils
Chaque système tient son propre journal. Le CRM enregistre les changements d’étape, l’ERP les factures, l’outil de ticketing les tickets. Mais la piste casse entre eux, précisément là où se prennent les décisions : une remise validée dans un fil de discussion, une fiche mise à jour par une intégration que personne ne surveille, un résultat d’IA accepté sans qu’aucun nom y soit associé.
Prenons une demande ordinaire : un accès Jira pour un prestataire sur le projet X, pendant trois mois. La demande part par mail. Le manager dit oui dans une messagerie. L’IT ouvre l’accès, personne ne planifie son expiration, et la sécurité n’apprend jamais que l’outil contient des données sensibles. Au prochain audit, les droits sont toujours là, et personne ne sait dire qui les a validés ni jusqu’à quand. Une capture d’écran de conversation n’est pas une piste d’audit.
Orchestrée comme un seul process, la même demande se passe autrement : un provisionnement 50 à 60 % plus rapide, des droits orphelins en baisse de 70 % ou plus, aucun accès prestataire sans date d’expiration, et la question de l’auditeur réglée immédiatement. La finance rencontre le même trou à la clôture du mois, quand il faut reconstituer des validations dispersées dans les fils de discussion, l’une des fuites du quote-to-cash.
Piste d’audit, journal d’audit, traçabilité et supervision
Ces termes sont souvent employés l’un pour l’autre, à tort. Un journal d’audit (audit log) est un enregistrement technique qu’un système tient sur lui-même : connexions, erreurs, changements de configuration. Une piste d’audit est un enregistrement métier qui suit un process ou un dossier du début à la fin, d’un système à l’autre, sous une forme qu’une personne peut lire.
La traçabilité est la propriété que la piste vous donne : pouvoir remonter d’une décision à ses informations d’origine et à son auteur. La supervision est la vue en direct d’un process pendant qu’il tourne. La conformité est le résultat, prouvée plutôt que déclarée. Les journaux alimentent la piste, et c’est la piste que lit l’auditeur.
Construire une piste d’audit qui tient
Une piste d’audit tient quand c’est l’acte de décider qui la produit, et non quelqu’un qui la rédige après coup.
- Partez des décisions qui portent un risque : les validations au-delà d’un seuil, les exceptions à la politique, tout ce qu’un auditeur pourrait demander.
- Faites passer chacune par un chemin orchestré, où demander, valider et escalader produisent d’eux-mêmes l’enregistrement. Le business process management fonctionne ainsi depuis des décennies, dans des applications dédiées.
- Enregistrez la base de la décision, pas seulement son résultat : la règle ou le document sur lequel elle s’appuie.
- Pour chaque étape agentique, enregistrez la proposition et le verdict. Une personne valide chaque résultat agentique.
- Quand un valideur laisse passer une échéance, le process demande, relance, puis escalade. Rien n’est validé par défaut.
- Gardez la piste lisible par le responsable métier, pendant que la DSI garde la main sur qui construit le process, sur les accès et sur les connexions.
Surtout, faites du chemin orchestré le chemin le plus rapide. Si valider dans le process prend plus de temps que valider dans une messagerie, les équipes valideront dans la messagerie, et la piste sera vide là où elle compte le plus.
Encadré · Trois signes que votre piste d’audit a des trous
- Une remise, une exception contractuelle ou une condition de paiement a été validée dans un fil de discussion, sans trace de qui a dit oui.
- Vous voyez qu’une demande a changé de statut, mais pas ce qui a été vérifié avant.
- Un outil d’IA a rédigé ou décidé quelque chose, et personne ne peut montrer qui l’a validé.
Pour aller plus loin : découvrez Ofelia Agentic, la couche d’exécution gouvernée dans Slack et Teams, et voyez comment le human-in-the-loop fonctionne sur un vrai process.
Ofelia Agentic et la piste d’audit
Ofelia Agentic est la couche d’exécution agentique gouvernée des opérations de l’entreprise, dans Slack et Microsoft Teams. Elle produit la piste d’audit en faisant tourner le process, fonctionne avec tous les systèmes que vous utilisez, et laisse chaque décision à une personne.
Ofelia répond et guide. Un responsable IT demande « Qui a validé l’accès Jira du prestataire, et quand expire-t-il ? » ou « Quelle est notre politique d’accès pour les prestataires ? ». Ofelia répond à partir de votre documentation et de vos systèmes connectés, puis guide la personne vers l’étape suivante, avec un bouton pour soumettre ou vérifier une demande.
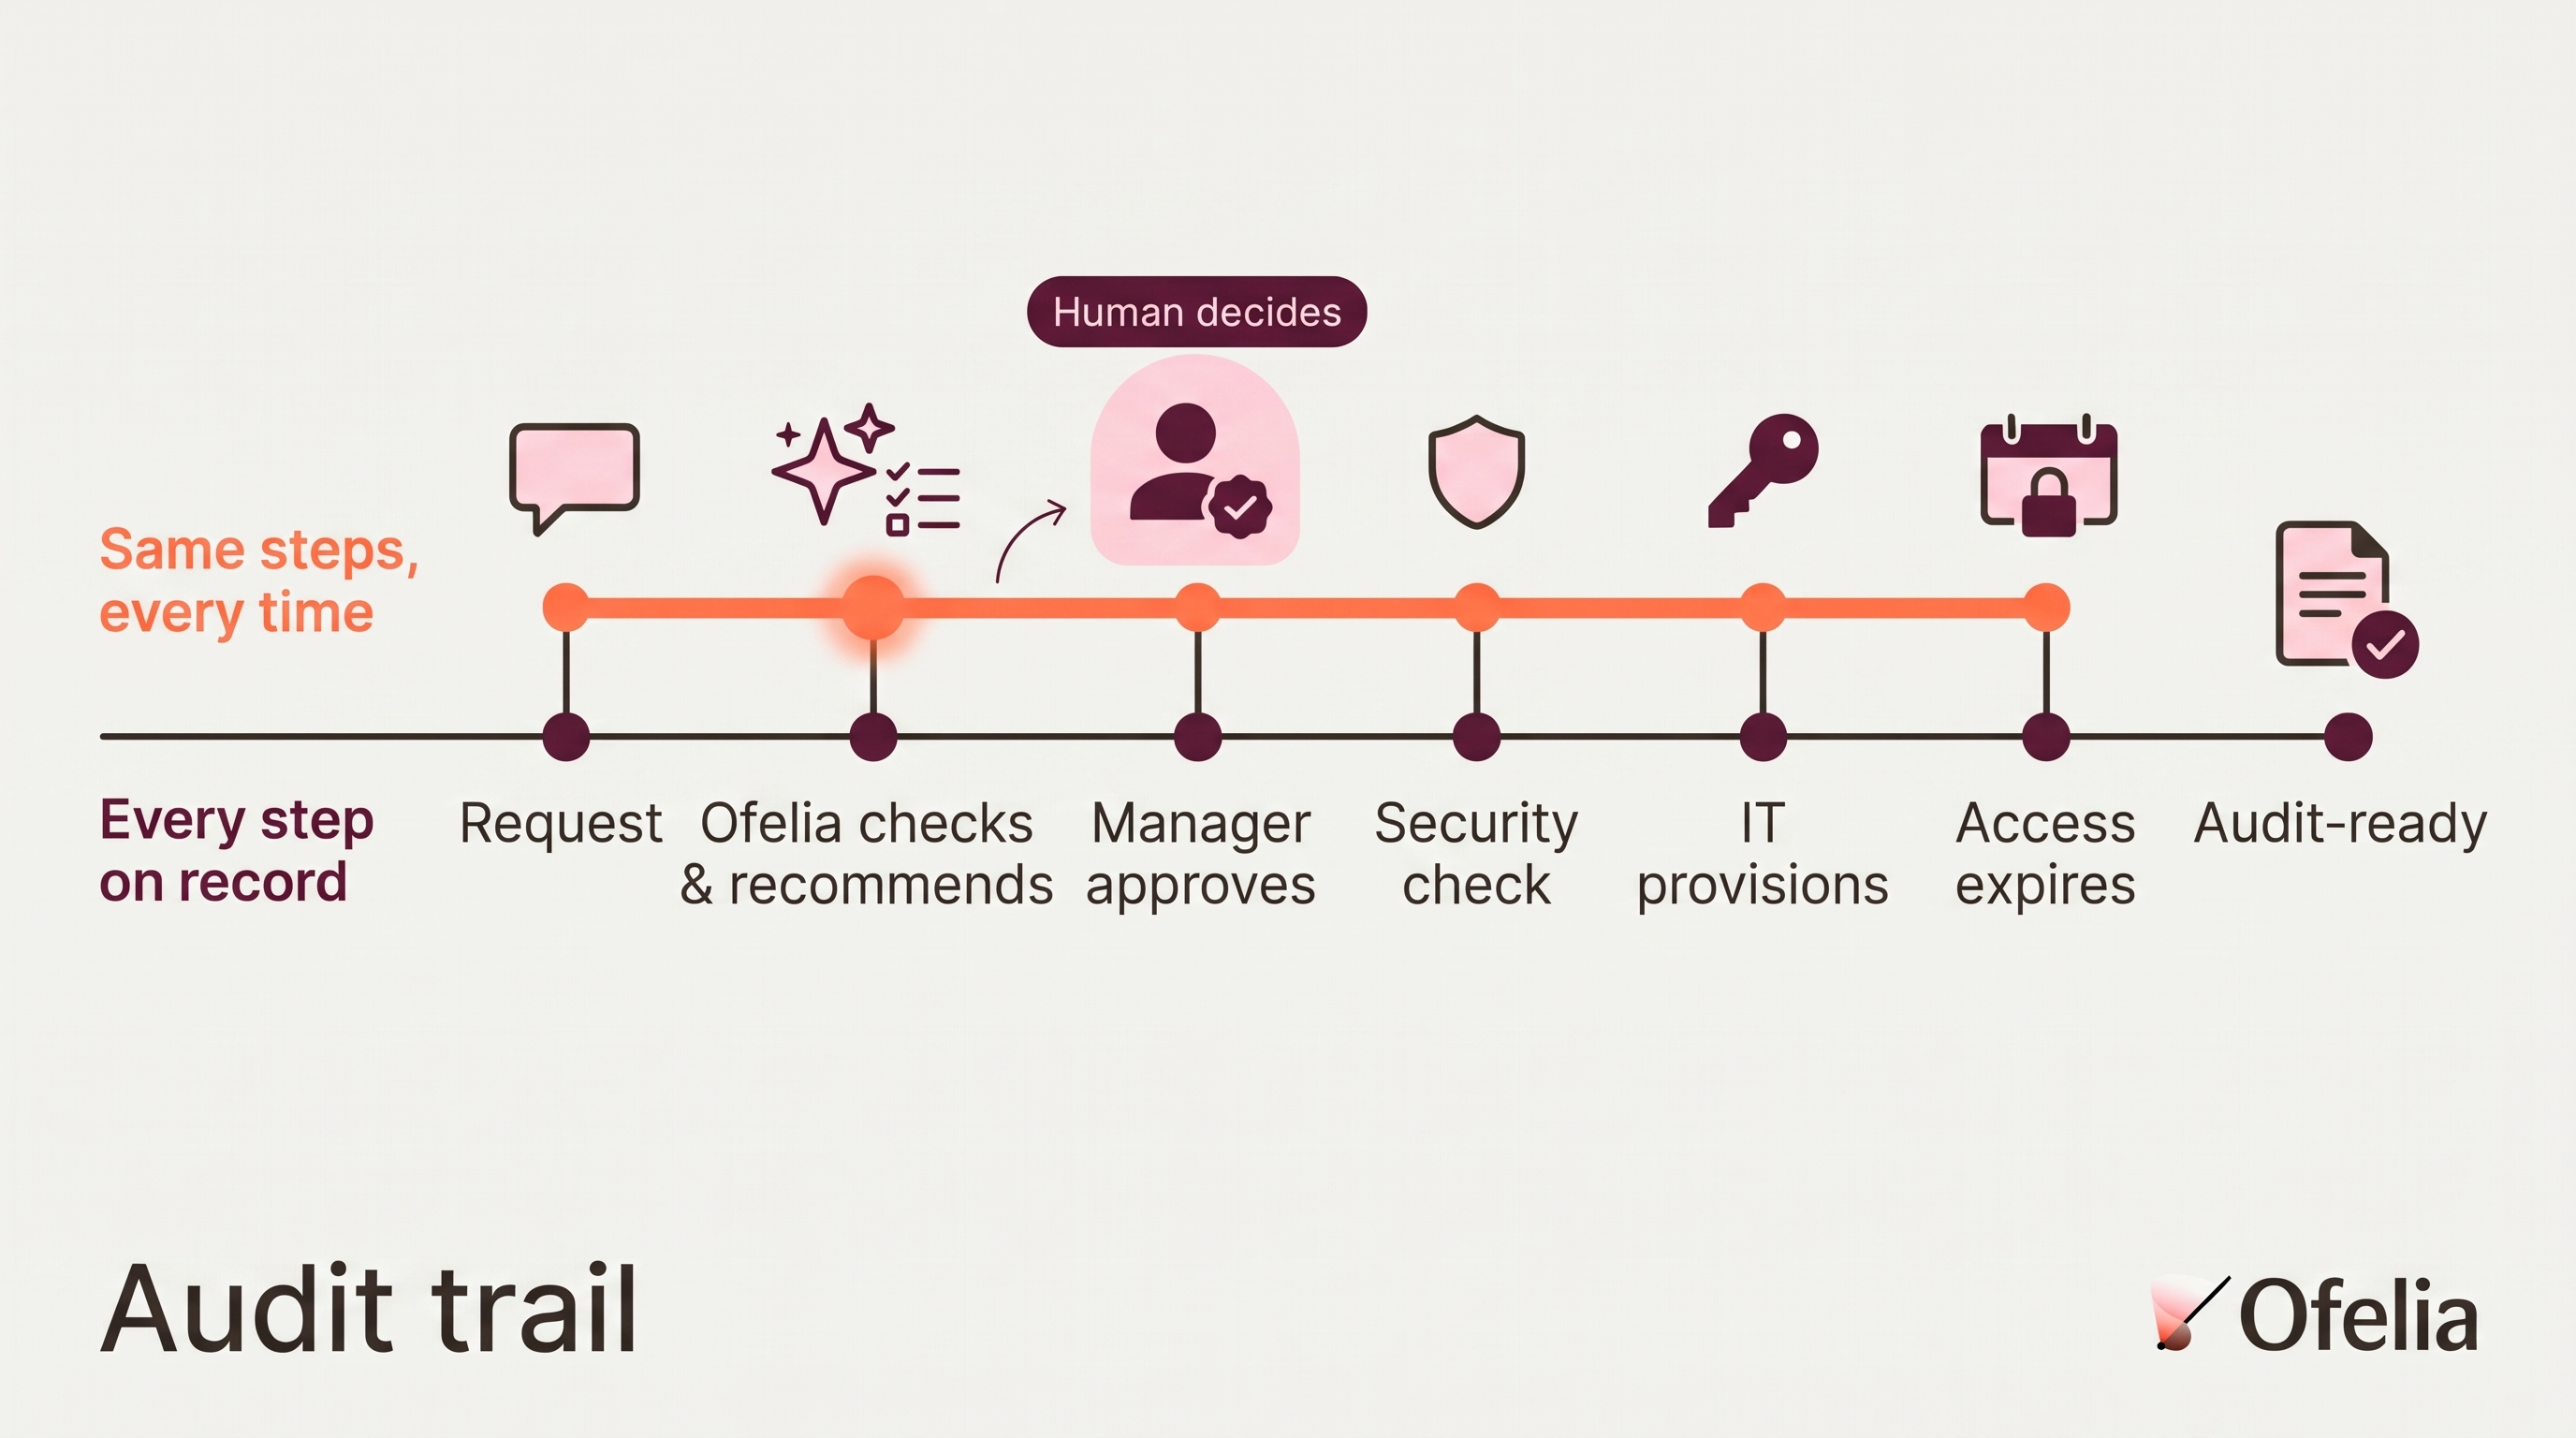
Une demande d’accès demande plus qu’une réponse : Ofelia la fait donc tourner comme un workflow, avec les mêmes étapes à chaque demande, chaque responsable recevant la sienne avec son contexte et une échéance, et chaque étape tracée. La demande du prestataire est lancée depuis Slack. Le manager reçoit la validation avec une échéance, la sécurité est prévenue parce que l’outil est sensible, et l’IT reçoit la tâche de provisionnement une fois l’accès validé. L’expiration est planifiée, et l’accès est retiré à la date prévue. Une étape agentique vérifie la demande au regard de la politique et formule une recommandation ; une personne valide. Quand un valideur laisse passer l’échéance, Ofelia demande, relance, puis escalade. La piste montre qui a demandé, qui a validé, quand, selon quelle règle, ce que l’agent a proposé et ce que la personne a décidé, et le responsable métier lit ce même enregistrement pour voir où les demandes attendent et ce que le process produit.
Le responsable du process confie à Ofelia la politique d’accès, ou décrit le process en langage courant. Ofelia propose le workflow, que le responsable adapte dans l’éditeur no-code Workflow Designer, teste et publie dans Slack ou Teams. Une modification publiée s’applique dès la demande suivante. La DSI garde la main sur qui peut construire et publier, sur les accès et les connexions, et sur toute la piste d’audit, comme le montre l’IT Hub.
Sous le capot, Ofelia s’appuie sur Bonita BPM, qui fait tourner des process d’entreprise depuis plus de 15 ans chez plus de 130 entreprises clientes, avec des pistes d’audit complètes et des accès par rôle intégrés. Le bon chemin est le plus rapide, et c’est celui qui laisse une trace.
Téléchargez le one-pager Ofelia Agentic (PDF).
Découvrez comment Ofelia garde une trace de vos propres workflows, lors d’une session personnalisée
Questions fréquentes
Qu’est-ce qu’une piste d’audit ?
Une piste d’audit est l’enregistrement chronologique de chaque action et de chaque décision dans un process : qui a agi, quand, à partir de quelles informations, selon quelle règle et avec quel résultat. Elle permet au responsable métier de voir comment le process se déroule réellement, et à la DSI ou à un auditeur de reconstituer et de prouver comment un résultat a été obtenu.
Piste d’audit et journal d’audit : quelle différence ?
Un journal d’audit est un enregistrement technique qu’un système tient sur lui-même : connexions, erreurs, changements de configuration. Une piste d’audit suit un process métier du début à la fin, d’un système à l’autre, sous une forme qu’une personne peut lire. Les journaux alimentent la piste, et c’est la piste que lisent le responsable métier et l’auditeur.
Que doit contenir la piste d’audit d’un agent IA ?
La piste d’audit d’un agent IA contient tout ce que contient une piste classique, plus deux lignes pour chaque étape agentique : ce que l’agent a proposé, à partir de quelles informations, et qui a accepté, modifié ou refusé cette proposition, et quand. Sans la proposition, on ne peut pas expliquer le résultat ; sans le verdict, on ne peut pas prouver le contrôle humain.
Sources
Gartner, communiqué de presse de juin 2025, plus de 40 % des projets d’IA agentique seront abandonnés d’ici fin 2027. Union européenne, AI Act, article 12 (journalisation) et article 14 (contrôle humain). NIST, AI Risk Management Framework 1.0.